
Hackers, IAs e engenharia reversa: os novos riscos para a logística internacional
Por Cronos Logistics.
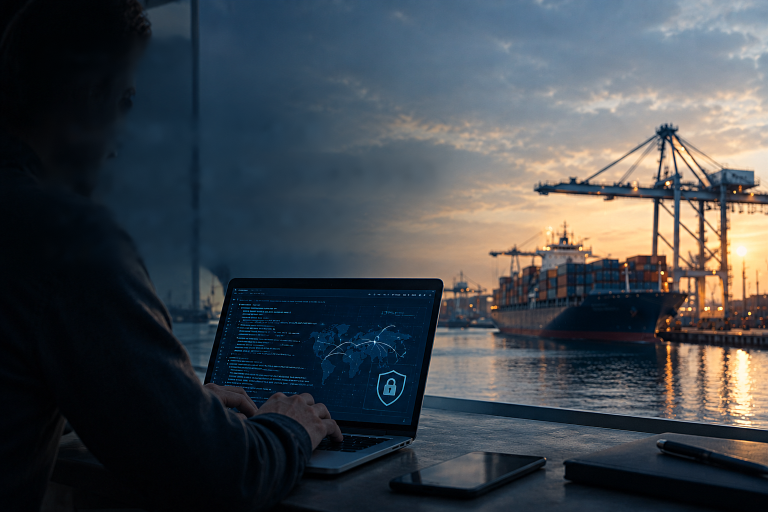
A inteligência artificial veio para facilitar processos e otimizar atividades do dia a dia. No entanto, por trás dessa evolução, surge um cenário preocupante que vai muito além do vazamento de documentos sigilosos. Hackers do mundo todo estão utilizando IAs para invadir empresas e seus sistemas de modo extremamente mais rápido.
O que antes exigia uma equipe agora pode ser executado por uma única pessoa com o auxílio de agentes de IA. Recentemente, um hacker chinês realizou 1.200 tentativas de invasão, comprometendo cerca de 100 sites.
E não se trata de um problema restrito a um único segmento. Todos os setores vêm sendo impactados, incluindo a logística internacional, além de outros como o de software e a indústria de videogames, que estão tendo seus aplicativos clonados por meio de engenharia reversa.
A engenharia reversa é o processo de analisar um sistema finalizado para descobrir todos os seus princípios de funcionamento. E hoje, hackers usam a IA para acelerar esse processo, que já existia de forma mais manual, mas se tornou ainda mais rápido, e desvendar a lógica estrutural e operacional de sistemas complexos. Esse cenário se agravou com a criação da REA (Reverse Engineer Anything), um projeto de código aberto lançado neste mês que permite que IAs usem ferramentas usadas por hackers para ler e entender códigos rapidamente.
Esse cenário de riscos cibernéticos já está atingindo diretamente o comércio exterior. No dia 12 de outubro, um grupo de hackers invadiu sistemas utilizados por 38 organizações globais: companhias de navegação, empresas de logística e, inclusive, portos brasileiros. Dados operacionais e de movimentação foram vazados na dark web e o grupo exigiu resgate em dinheiro para parar o ataque. O mesmo grupo também realizou ataques contra os setores varejista, farmacêutico, educacional e de telecomunicações.
Em resposta a esses riscos, desenvolvedoras de IA vêm impondo restrições. Nesta semana, a Anthropic, empresa norte-americana, passou a proibir o uso do Claude para tarefas de engenharia reversa de softwares em atividades cibercriminosas. No entanto, existem inúmeras outras ferramentas no mercado, e novas IAs surgem diariamente, tornando o controle desse uso um grande desafio.
Diante desse cenário, a recomendação é corrigir vulnerabilidades, aprimorar a segurança dos sistemas e reforçar o controle das credenciais de acesso dos profissionais, que devem seguir padrões rigorosos de proteção, como o uso de autenticação em dois fatores, entre outras medidas conjuntas com a equipe ou os fornecedores de TI.
Muitas vezes, a brecha de segurança ocorre por meio de sistemas de terceiros. Por isso, é indispensável manter atenção contínua às medidas de cibersegurança do seu negócio e da sua rede de parceiros.
Na Cronos, estamos atentos aos riscos de cibersegurança e às medidas necessárias para manter nossas operações seguras. Afinal, um parceiro logístico precisa conhecer os riscos e estar preparado para agir diante deles.
Fontes: Reuters, The Loadstar, Estadão e Canaltech.